
Transloadit obtient la note SSL A+ pour une sécurité supérieure

Ceci est un rapport historique de 2016, et non un conseil actuel de configuration TLS. Ne désactivez pas HTTPS pour accommoder des navigateurs obsolètes. Utilisez un client à jour et suivez nos recommandations de sécurité pour l’API.
Comme nous l’avons déjà dit à maintes reprises, la sécurité à 100 % est un mythe. Cela ne veut évidemment pas dire que nous ne faisons pas tout notre possible pour que l’utilisation de notre service soit aussi sûre que possible. La sécurité à 100 % est peut-être inatteignable, mais nous visons bel et bien les 99,9 % !
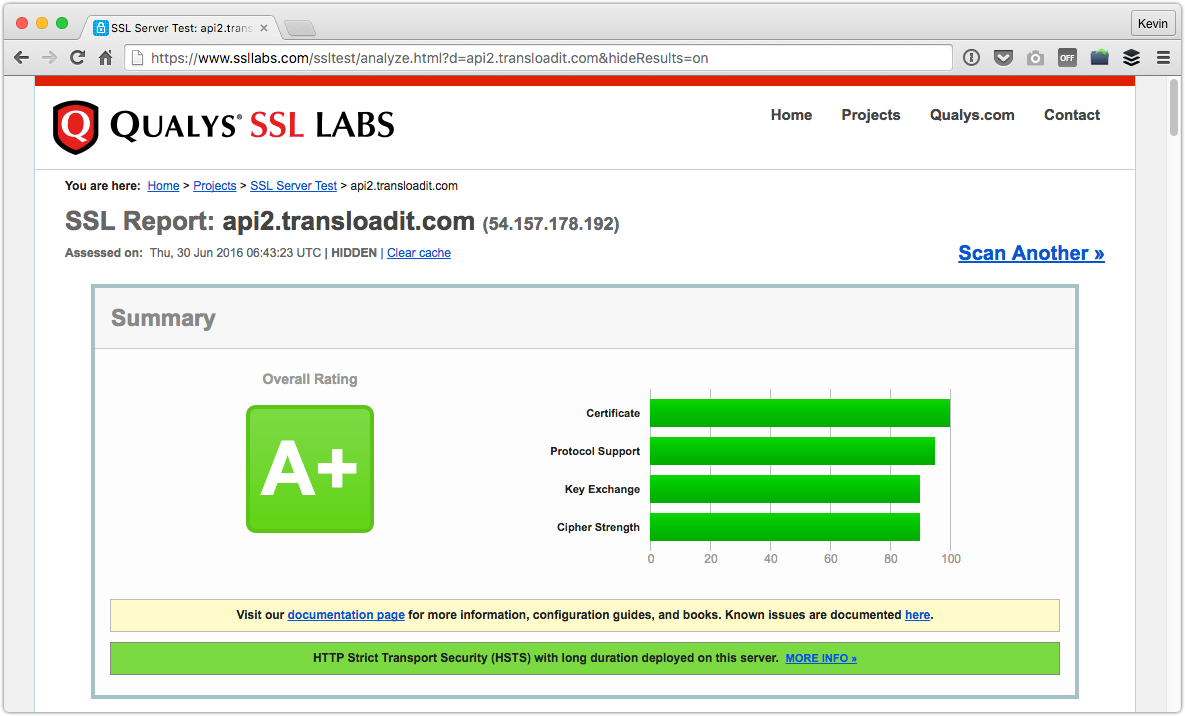
Chiffrer les données, au repos comme en transit, est un moyen important de vous protéger. Pour le transit, nous utilisons principalement HTTP sur SSL (aussi appelé HTTPS) partout. Le chiffrement de notre site Transloadit.com était déjà noté « A+ » sur SSL Labs, une référence en matière d’expertise SSL qui évalue si la sécurité de votre site web est à la hauteur. Nous le devons aux répartiteurs de charge fournis par AWS. Pour notre API, en revanche, nous devons gérer notre propre SSL et, pendant un certain temps, cela signifiait une note inférieure de ce côté. Nous tenions vraiment à y remédier.
Aujourd’hui, nous sommes heureux d’annoncer que notre API est désormais elle aussi au niveau « A+ » !
Une sécurité optimale sur une grande variété de plateformes
Il est en fait assez facile d’obtenir une note de sécurité élevée, à condition de n’utiliser que les suites de chiffrement les plus récentes. Cela présente toutefois un inconvénient considérable : les anciennes plateformes Java et Android, ainsi que presque toutes les versions d’Internet Explorer, ne peuvent alors plus utiliser HTTPS, car elles ne savent pas « parler » ces normes plus récentes et plus sûres. Un certain nombre de nos clients, et surtout leurs utilisateurs finaux, utilisent encore ces plateformes. Casser leurs intégrations HTTPS existantes – ou leur demander à tous de ne plus chiffrer leur trafic du tout – n’était pas envisageable pour nous.
Nous nous demandions comment AWS parvenait à obtenir la note A+ tout en prenant en charge toutes les plateformes, à l’exception d’Internet Explorer 6.
C’est alors que nous avons découvert une astuce ingénieuse. Même s’il n’est pas certain qu’AWS ait employé la même méthode, la stratégie consiste à analyser le trafic entrant très tôt, à déterminer s’il s’agit d’un client moderne, puis à l’acheminer vers un back-end HTTPS différent de celui des clients moins avancés.
Les navigateurs qui en sont capables sont alors servis par le back-end offrant le meilleur chiffrement possible, tandis que les autres sont servis par le back-end qui prend aussi en charge des formes de chiffrement plus faibles.
Certes, cette solution n’est pas parfaite non plus, puisqu’elle implique de conserver quelques anciennes suites de chiffrement, mais nous estimons qu’elle reste nettement préférable à trois alternatives : bloquer le service Transloadit pour toute personne utilisant un ancien appareil Android, exposer les clients capables à des suites de chiffrement plus faibles, ou demander à nos clients qui gèrent d’anciens appareils de renoncer complètement à HTTPS. Selon nous, même si certaines suites de chiffrement présentent des problèmes, les utiliser pour des plateformes qui ne connaissent rien de mieux reste préférable à les faire communiquer sans aucune protection.
Nos tests nous ont appris que nous pouvons désormais offrir le plus haut niveau de chiffrement aux plateformes récentes capables de le prendre en charge, tout en continuant à servir les mêmes 44 plateformes différentes au mieux de leurs capacités. La seule exception est IE6. Nous ne pouvons plus offrir de chiffrement à ce navigateur, car cela nous obligerait à continuer de prendre en charge SSLv3, ce qui nous exposerait à un large éventail de vecteurs d’attaque et mettrait nos clients en danger. Nous avons abandonné la prise en charge officielle d’IE6 en même temps que Microsoft. Si vous devez encore prendre en charge IE6, la sécurité, franchement, n’est déjà plus un argument, et nous vous recommandons de ne pas utiliser HTTPS dans ce cas isolé.
Comme promis, nous ne vous facturerons jamais aucune fonctionnalité de sécurité. Tout le monde pourra profiter de cette offre SSL, gratuitement et avec effet immédiat.
Cette opération a été complexe et, comme pour toute opération à cœur ouvert, des complications imprévues peuvent survenir. Si vous rencontrez le moindre problème, n’hésitez pas à nous le faire savoir !