

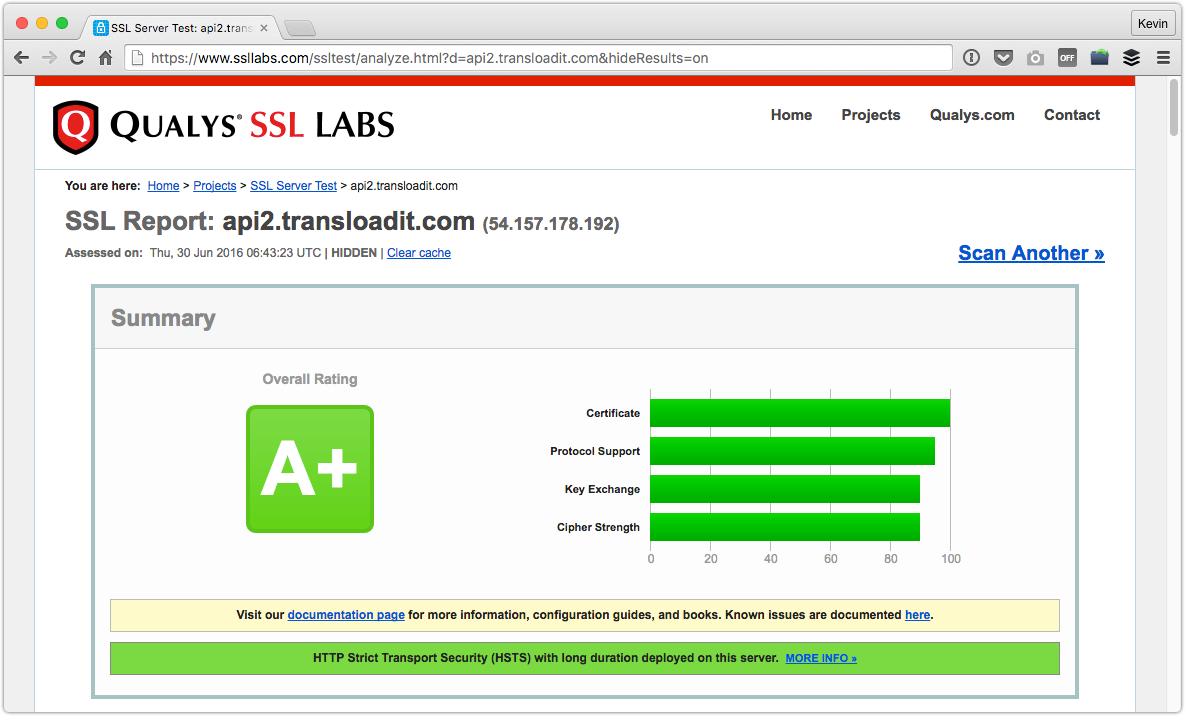
Transloadit が SSL 評価 A+ を獲得し、高度なセキュリティを実現

これは 2016 年当時の報告であり、現在の TLS 設定に関する助言ではありません。旧式のブラウザーに対応するために HTTPS を無効にしないでください。最新のクライアントを使用し、API のセキュリティガイダンスに従ってください。
これまで何度もお伝えしてきたとおり、100% のセキュリティは幻想です。もちろん、だからといって、サービスをできる限り安全に利用していただくための努力を惜しんでいるわけではありません。100% は達成できないかもしれませんが、99.9% を目指していることは確かです!
安全を守るうえで重要なのが、保存時と転送時の両方でデータを暗号化することです。転送時の暗号化は、主にすべての通信で HTTP over SSL(HTTPS とも呼ばれます)を使用して実現しています。Transloadit.com のウェブサイトの暗号化は、すでに SSL Labsで「A+」の評価を得ていました。SSL Labs は、SSL の専門知識とウェブサイトのセキュリティ評価における権威です。この評価は、AWS が提供するロードバランサーのおかげです。一方、API では SSL を自分たちで運用する必要があり、しばらくの間、ウェブサイトより低い評価にとどまっていました。これは、ぜひとも改善したい課題でした。
本日、API も同じ「A+」の水準に到達したことを、うれしくご報告します!
幅広いプラットフォームで最適なセキュリティ
最新の暗号技術に基づく暗号方式だけを使えば、高いセキュリティ評価を得るのは実はそれほど難しくありません。ただし、これには大きな欠点もあります。古い Java や Android のプラットフォームと、ほぼすべてのバージョンの Internet Explorer は、新しく安全性の高い規格に対応できないため、HTTPS を使えなくなります。お客様の中には、今もこれらのプラットフォームを利用している方がいます。特にエンドユーザーでは、その傾向が強く見られます。既存の HTTPS 連携を壊すことも、全員に通信を一切暗号化しないよう求めることも、私たちには選べませんでした。
AWS は、A+ の評価と、Internet Explorer 6 を除くすべてのプラットフォームへの対応をどう両立しているのでしょうか。私たちはその方法を知りたいと考えていました。
そこで見つけたのが、巧妙な手法です。AWS が同じ方法を採用しているかは定かではありませんが、この手法では、受信した通信をごく早い段階で調べ、新しいクライアントかどうかを判別します。そのうえで、新しいクライアントを、機能の限られたクライアントとは別の HTTPS バックエンドに振り分けます。
対応可能なブラウザーには、利用できる最良の暗号化を提供するバックエンドが応答します。対応できないブラウザーには、より弱い暗号方式もサポートするバックエンドが応答します。
確かに、古い暗号方式をいくつか残すため、これも完全な解決策ではありません。それでも、次の三つの選択肢よりは大幅に優れていると考えています。古い Android 端末からは Transloadit を使えなくすること、対応能力のあるクライアントに弱い暗号方式を使わせること、あるいは古い端末を扱うお客様に HTTPS を一切使わないよう求めることです。問題のある暗号方式が含まれていても、それ以外に対応できないプラットフォームでは、まったく保護されていない通信を行うより、そうした暗号方式を使うほうがよいと考えています。
私たちのテストでは、対応可能な新しいプラットフォームに最高水準の暗号化を提供しながら、従来と同じ 44 種類のプラットフォームに、それぞれの対応能力に応じたサービスを引き続き提供できることを確認しました。唯一の例外は IE6 です。このブラウザーには、もはや暗号化を提供できません。提供するには SSLv3 のサポートを続ける必要がありますが、そうすると幅広い攻撃経路を開くことになり、お客様を危険にさらしてしまいます。IE6 の公式サポートは、Microsoft と同じ時期に終了しました。今も IE6 をサポートする必要がある場合、率直に言えば、セキュリティを論じられる状況ではすでにありません。この限定的なケースでは、HTTPS を使用しないことを推奨します。
お約束どおり、セキュリティ機能に料金をいただくことは決してありません。この SSL 機能は、どなたでも無料で利用でき、ただちに有効になります。
今回の変更は複雑な作業でした。心臓手術と同じように、予期しない問題が生じる可能性があります。問題が発生した場合は、ぜひお知らせください!